Primer escaneo
Qué es y para qué sirve
Este tutorial lleva desde el acceso a la cuenta hasta tu primer pentest autorizado en la consola. Para despliegue Docker y admin por CLI, ver Inicio rápido.
Antes de empezar
- Permiso escrito para probar la URL objetivo.
- En producción con objetivos externos, completa la verificación de dominio cuando la consola lo pida.
- Rol con permiso para iniciar escaneos.
Paso a paso
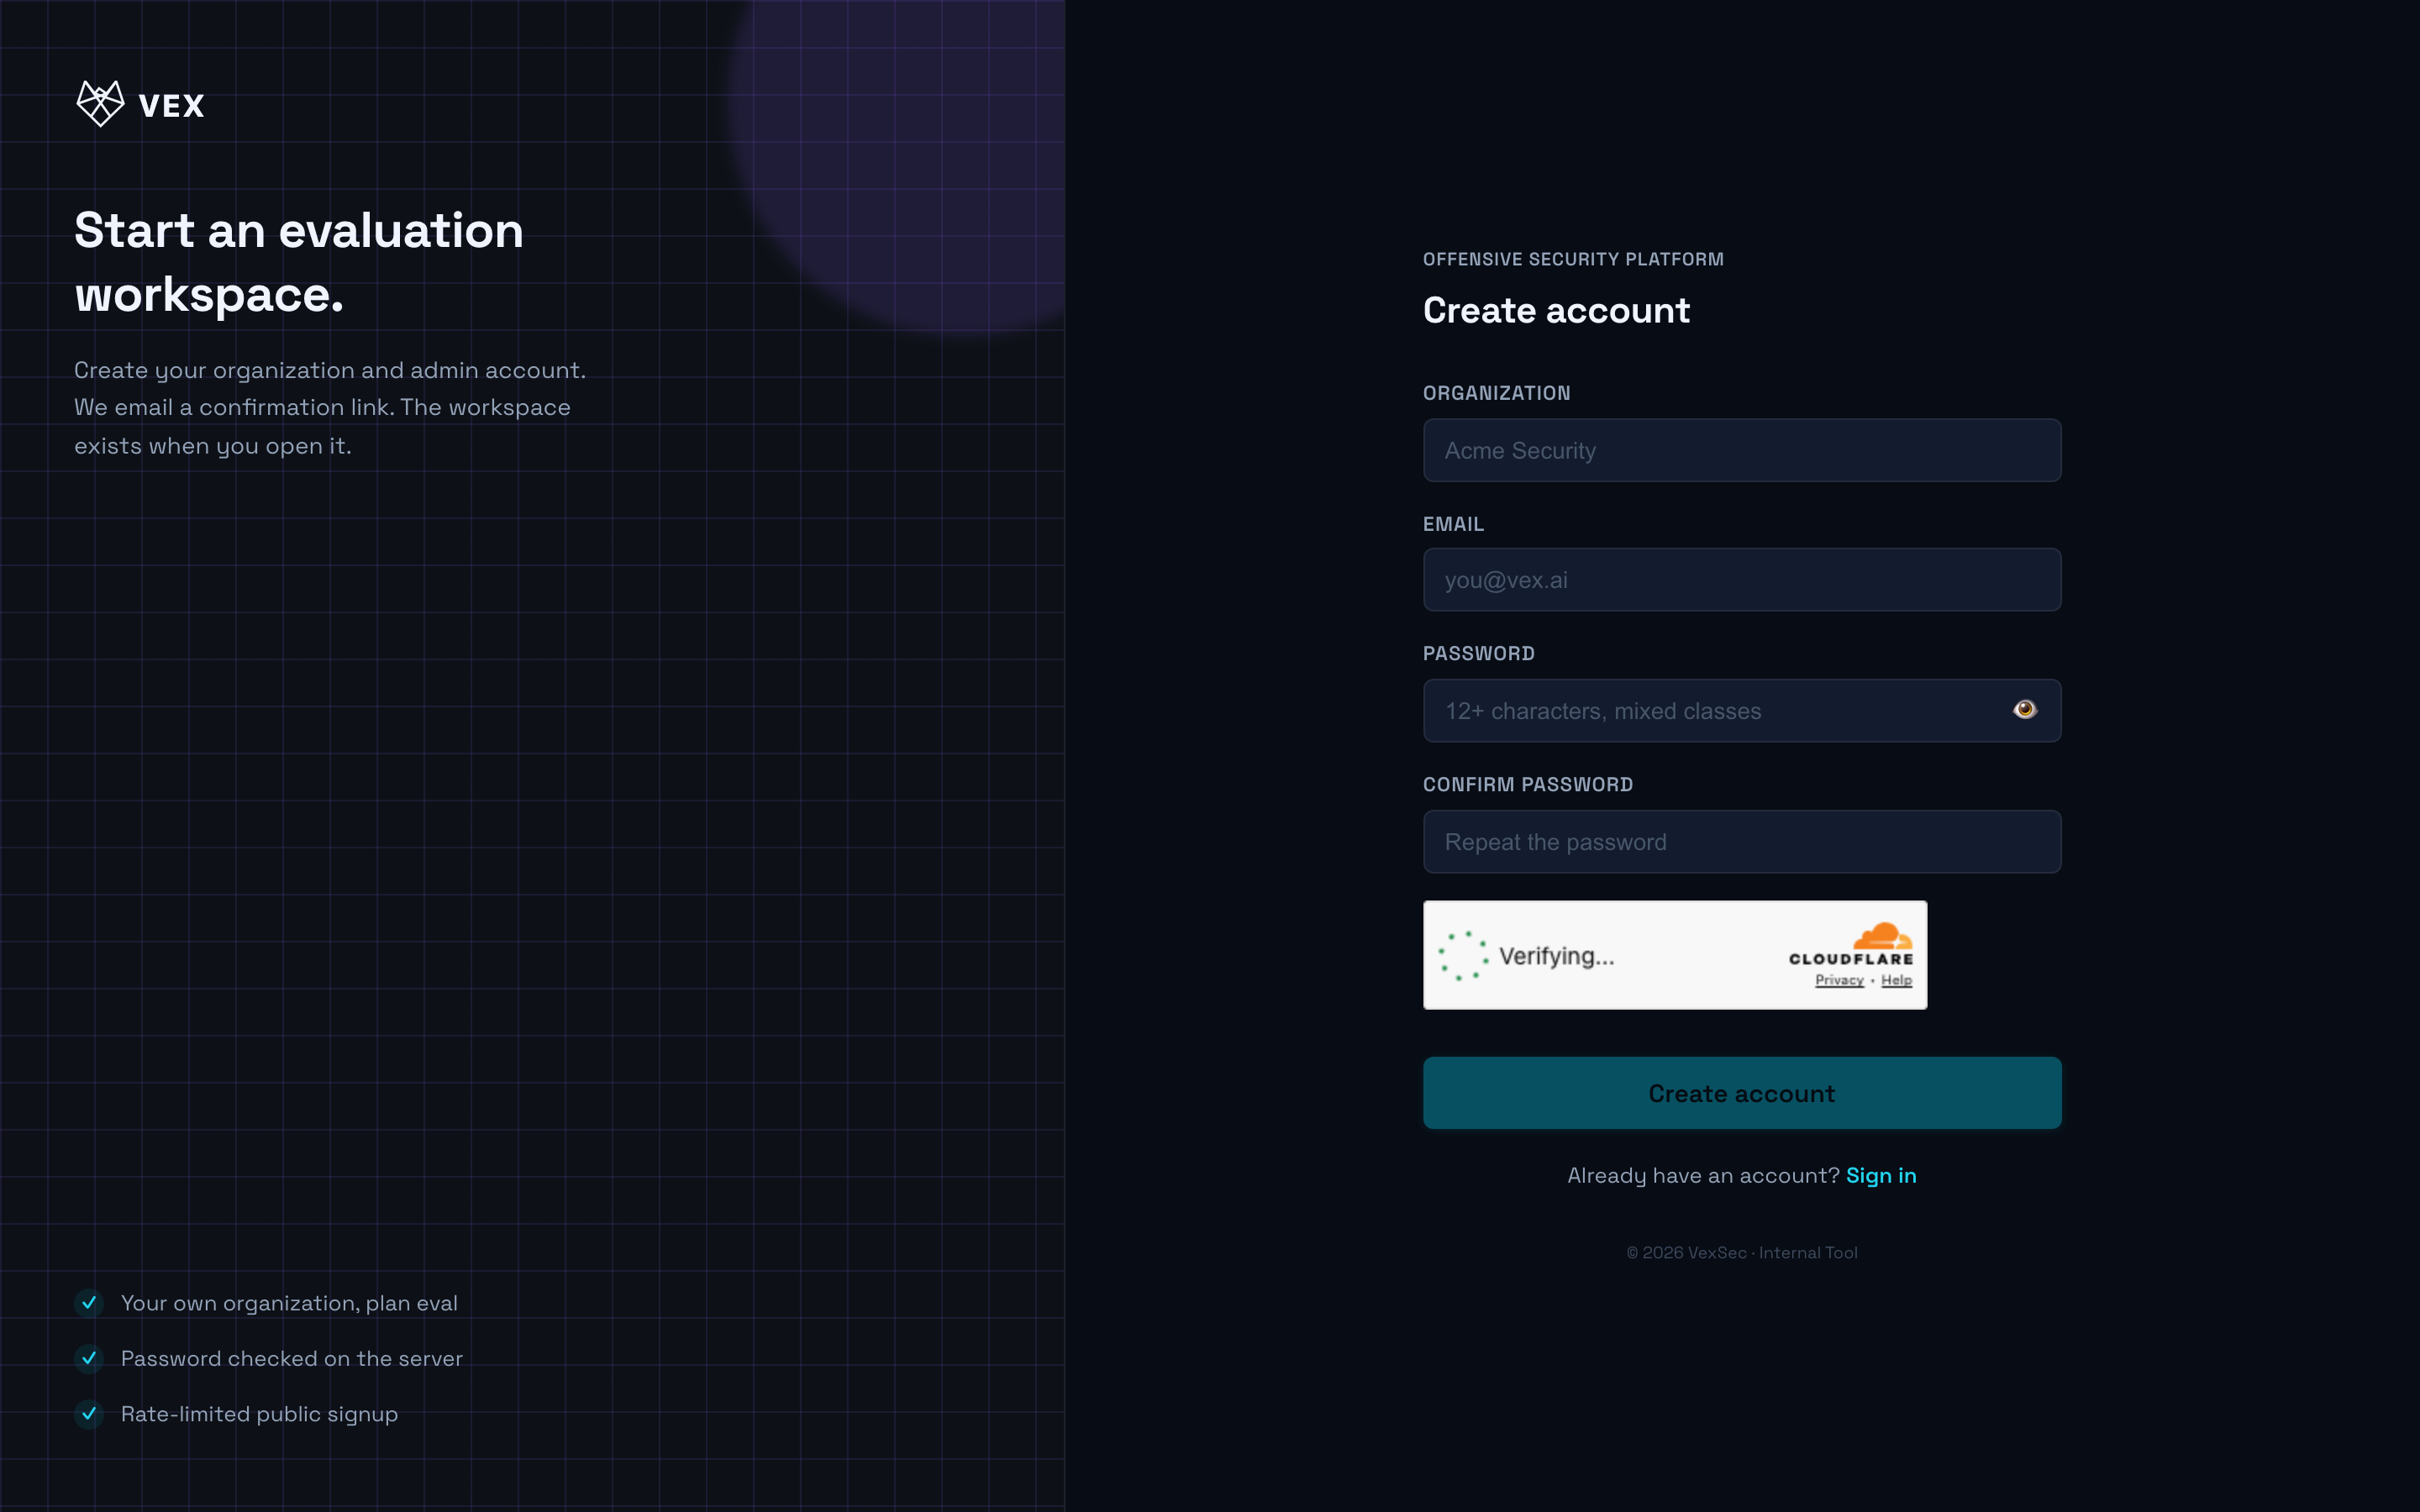
- Abre la consola y Regístrate si está permitido; si no, usa credenciales de tu administrador.
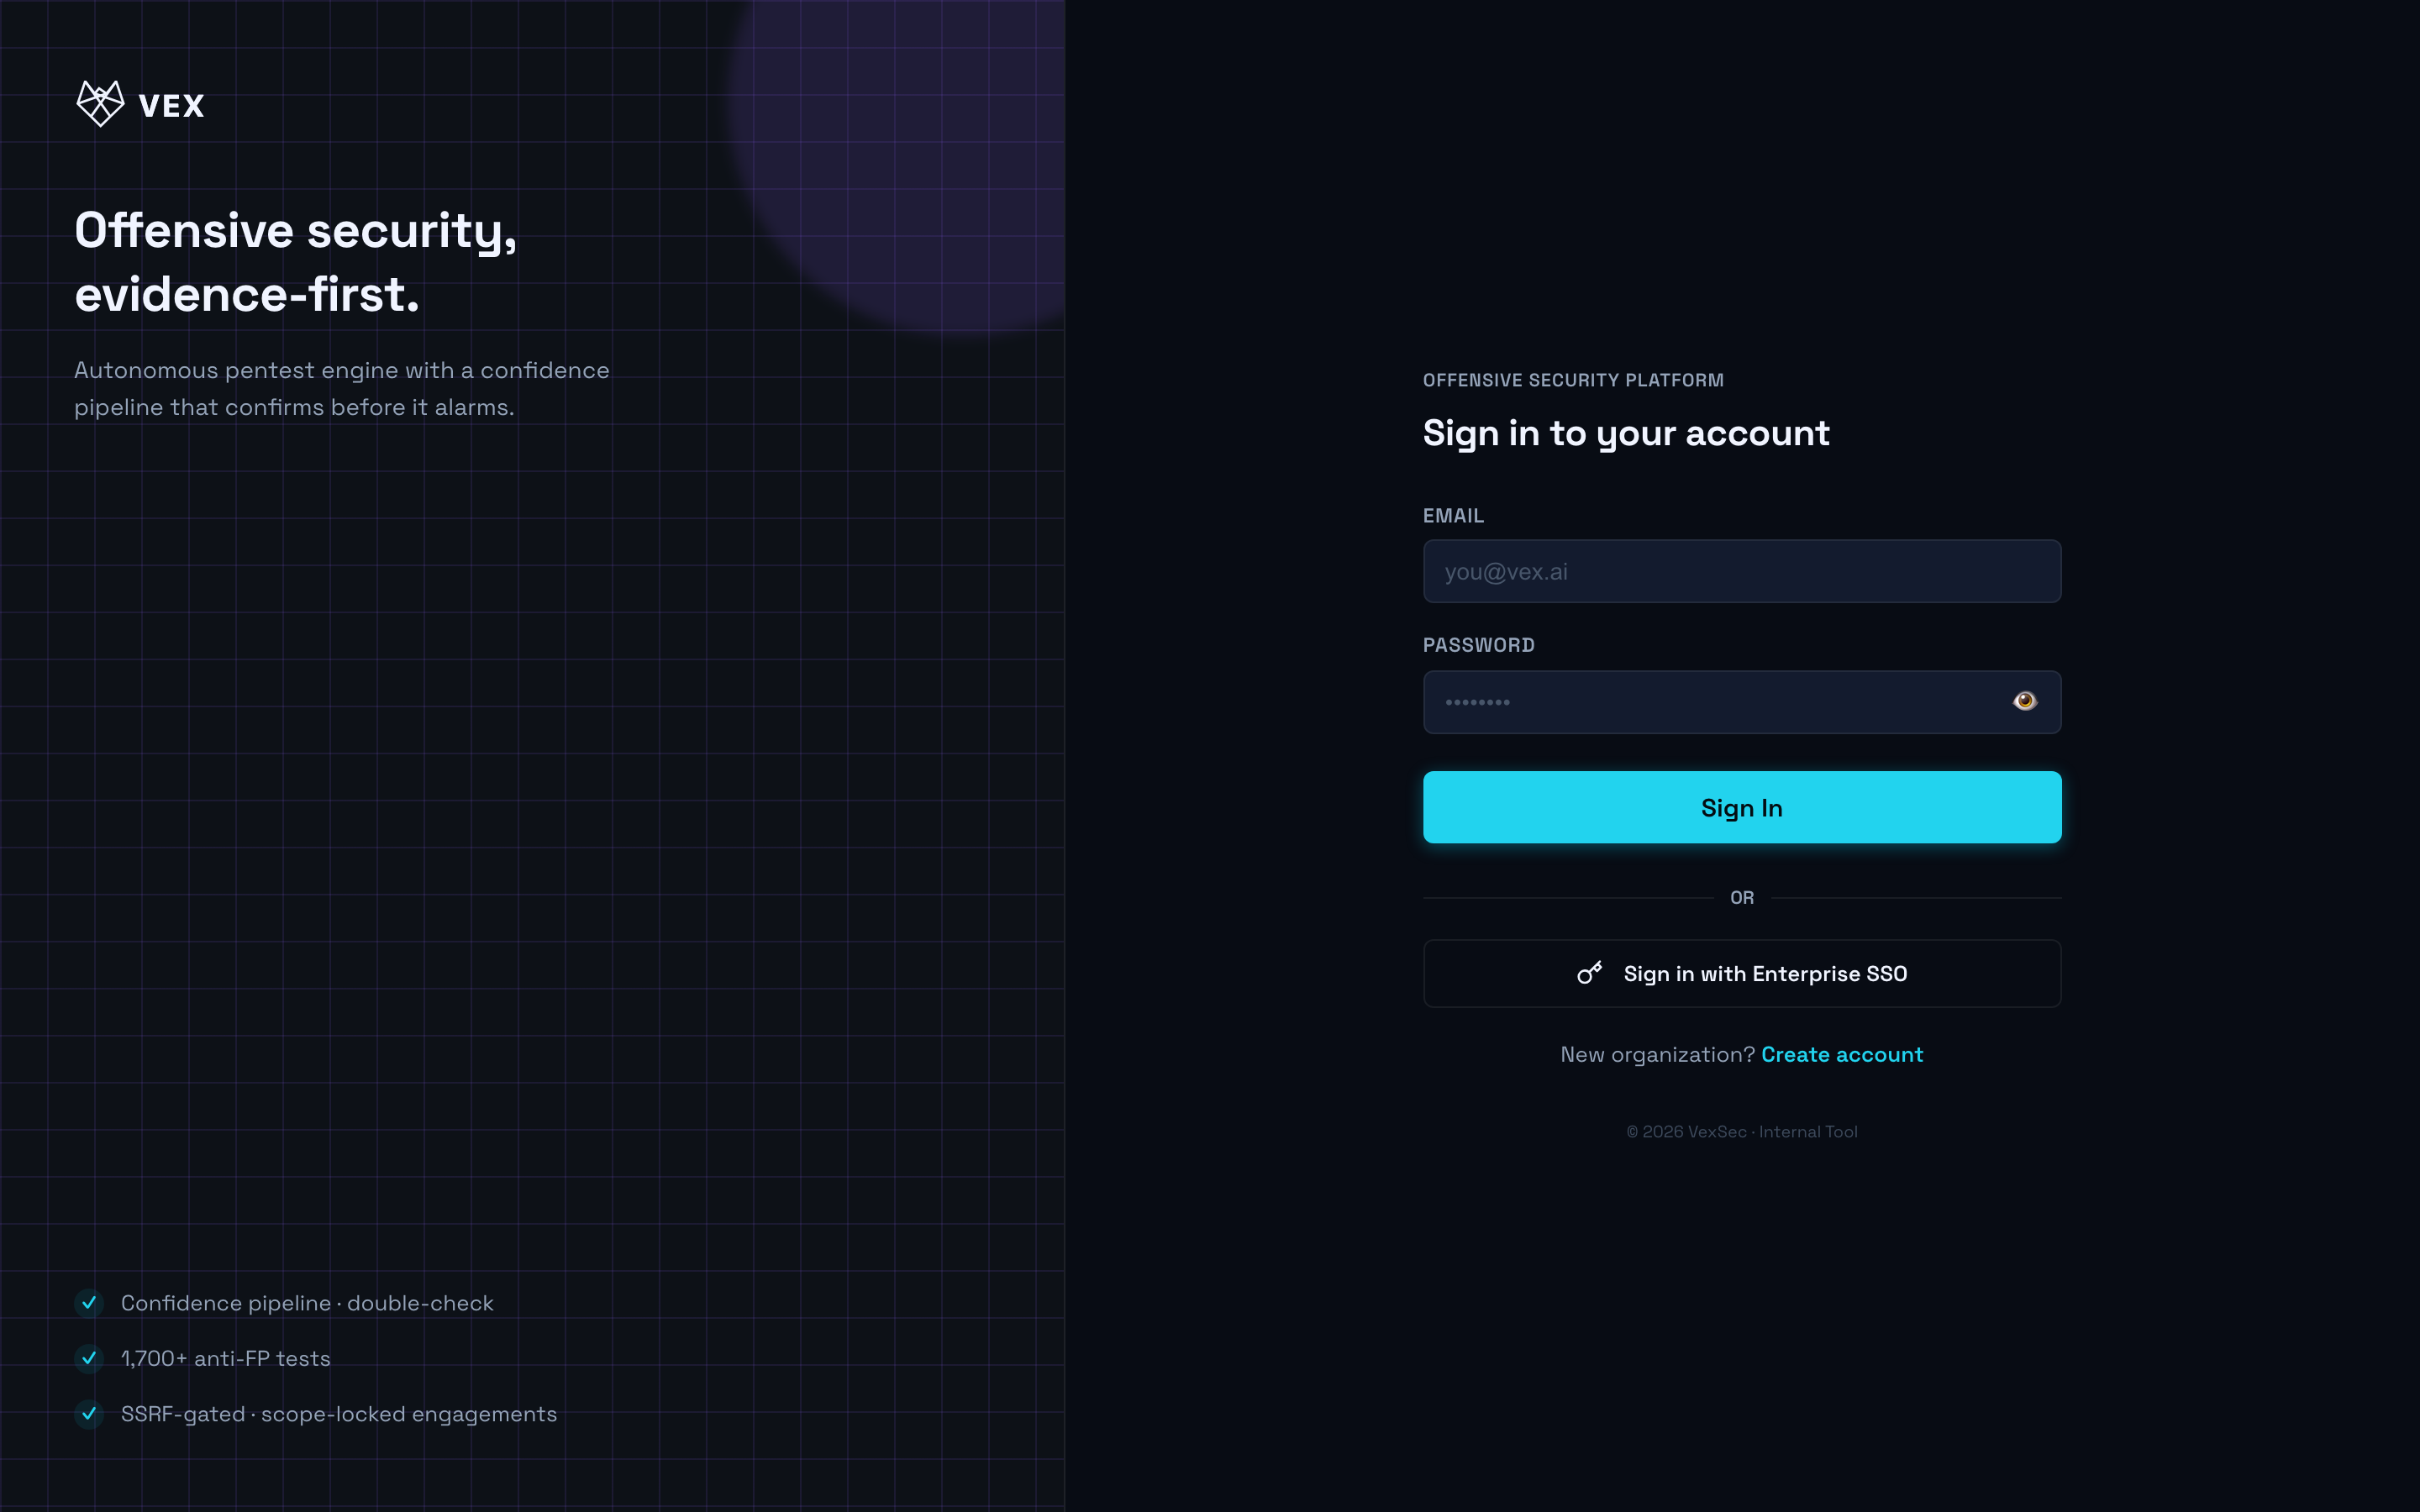
- Si hay verificación de correo, abre el enlace y Inicia sesión.
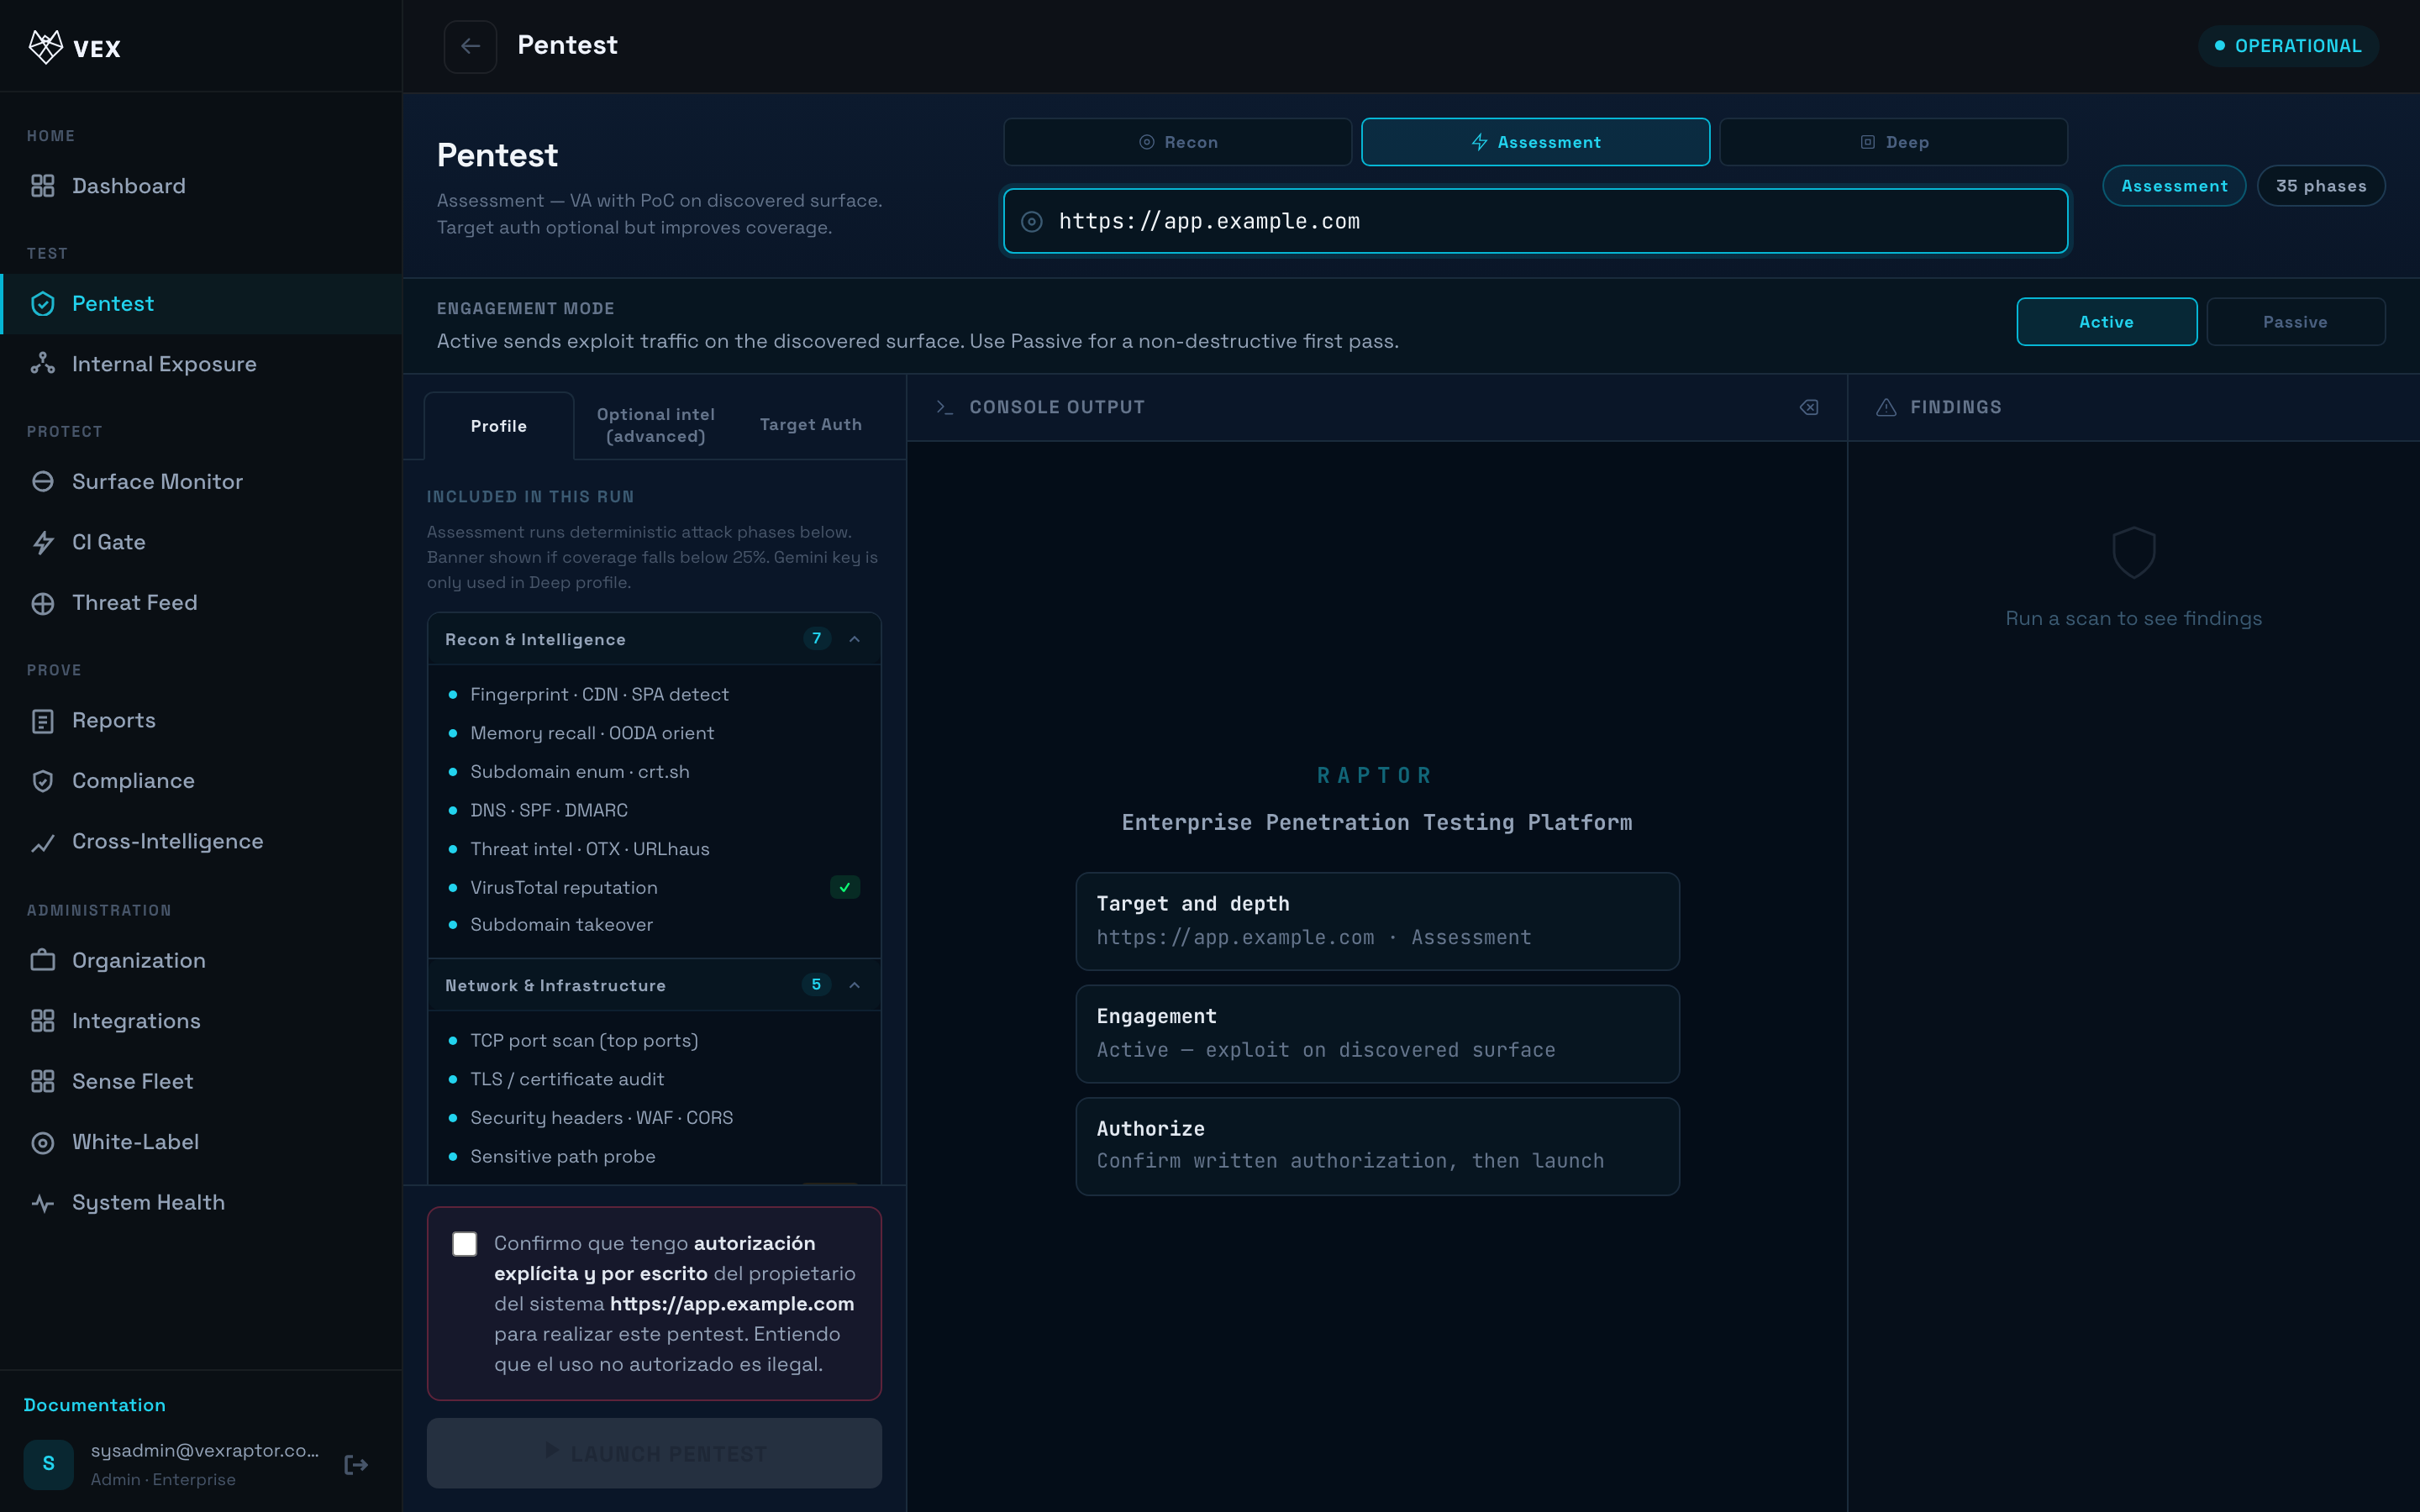
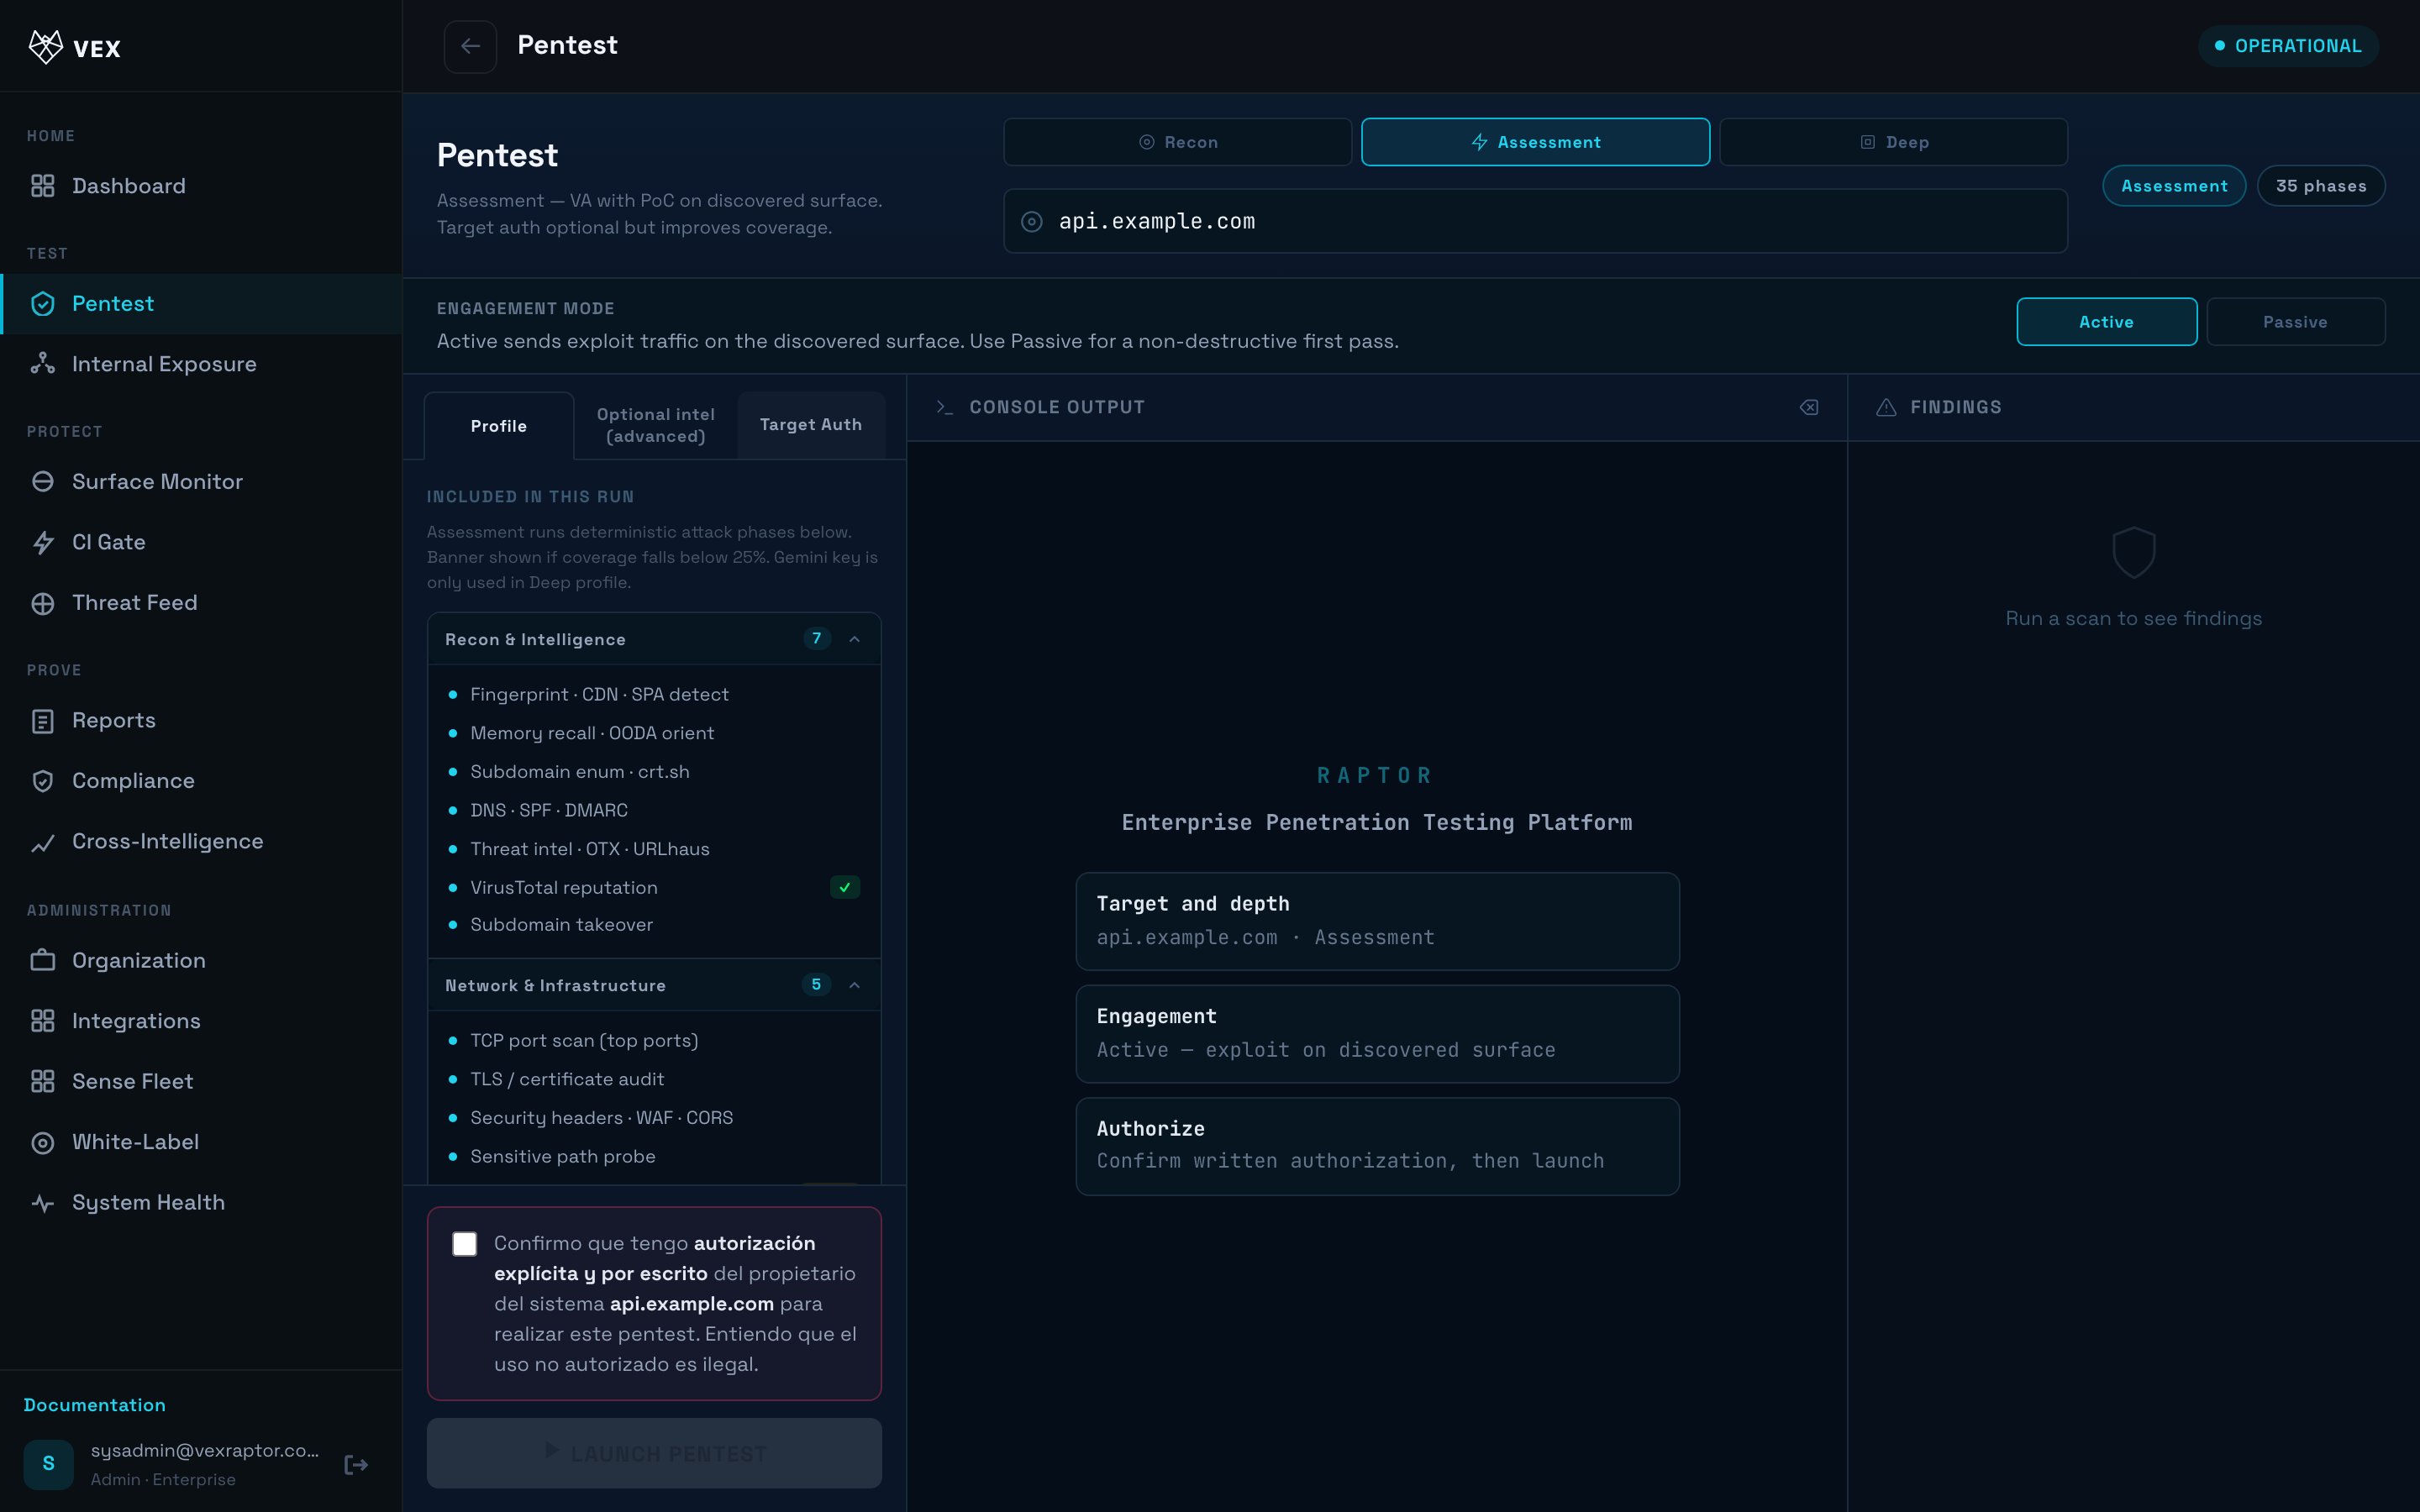
- Ve a Pentest en la barra lateral.
-
Introduce
https://app.example.com(tu objetivo autorizado). -
Elige Recon para una pasada rápida o Full para pruebas activas. Ver Profundidades de escaneo.
-
Pulsa Start y observa la línea de tiempo en vivo.
- Abre Reports y el escaneo terminado.
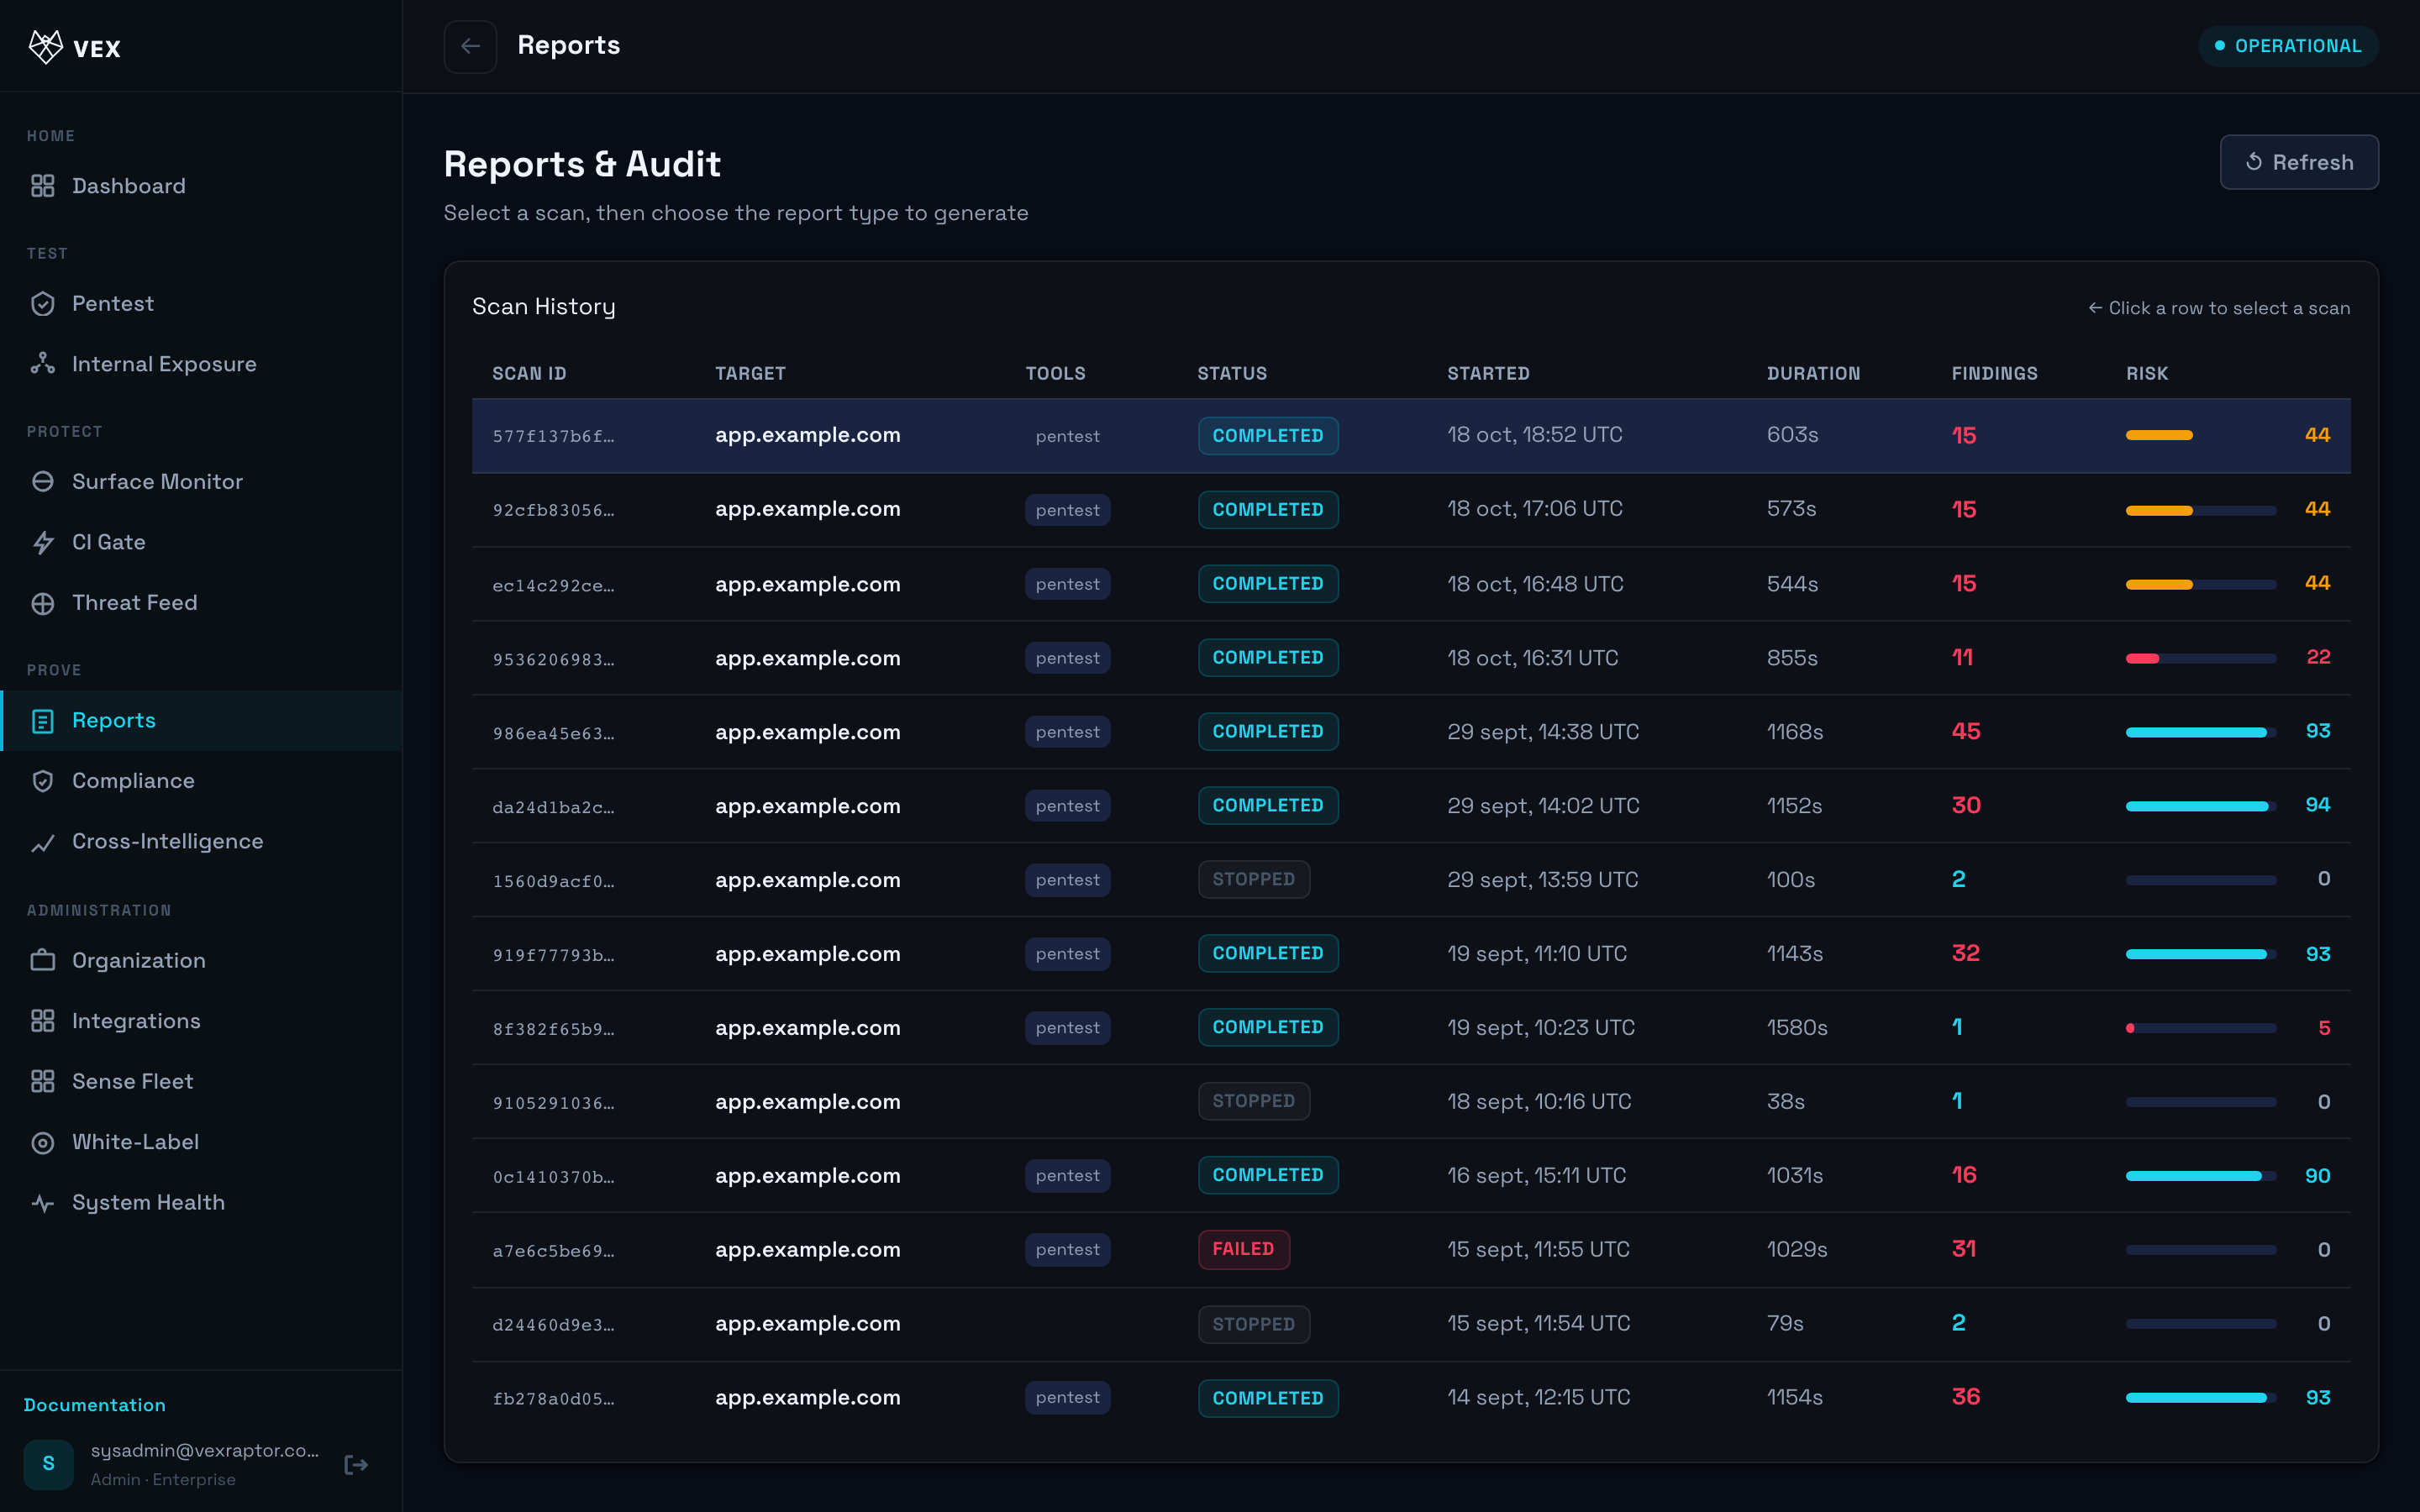
Qué verás
Las fases avanzan en orden; los hallazgos muestran severidad y confianza.
Problemas frecuentes
- 403 dominio no verificado — sigue las instrucciones del banner.
- 429 cuota agotada — límite diario del plan alcanzado.