Ejecutar escaneos
Qué es y para qué sirve
Pentest ejecuta una evaluación ofensiva autorizada contra una URL. Eliges profundidad, autenticación opcional y modo API/OpenAPI.
Antes de empezar
- Plan Free o superior (cuota diaria).
- El objetivo debe pasar validaciones SSRF y alcance; en producción, verificar el dominio.
- Lee Profundidades de escaneo.
Paso a paso
- Abre Pentest (
/scan).
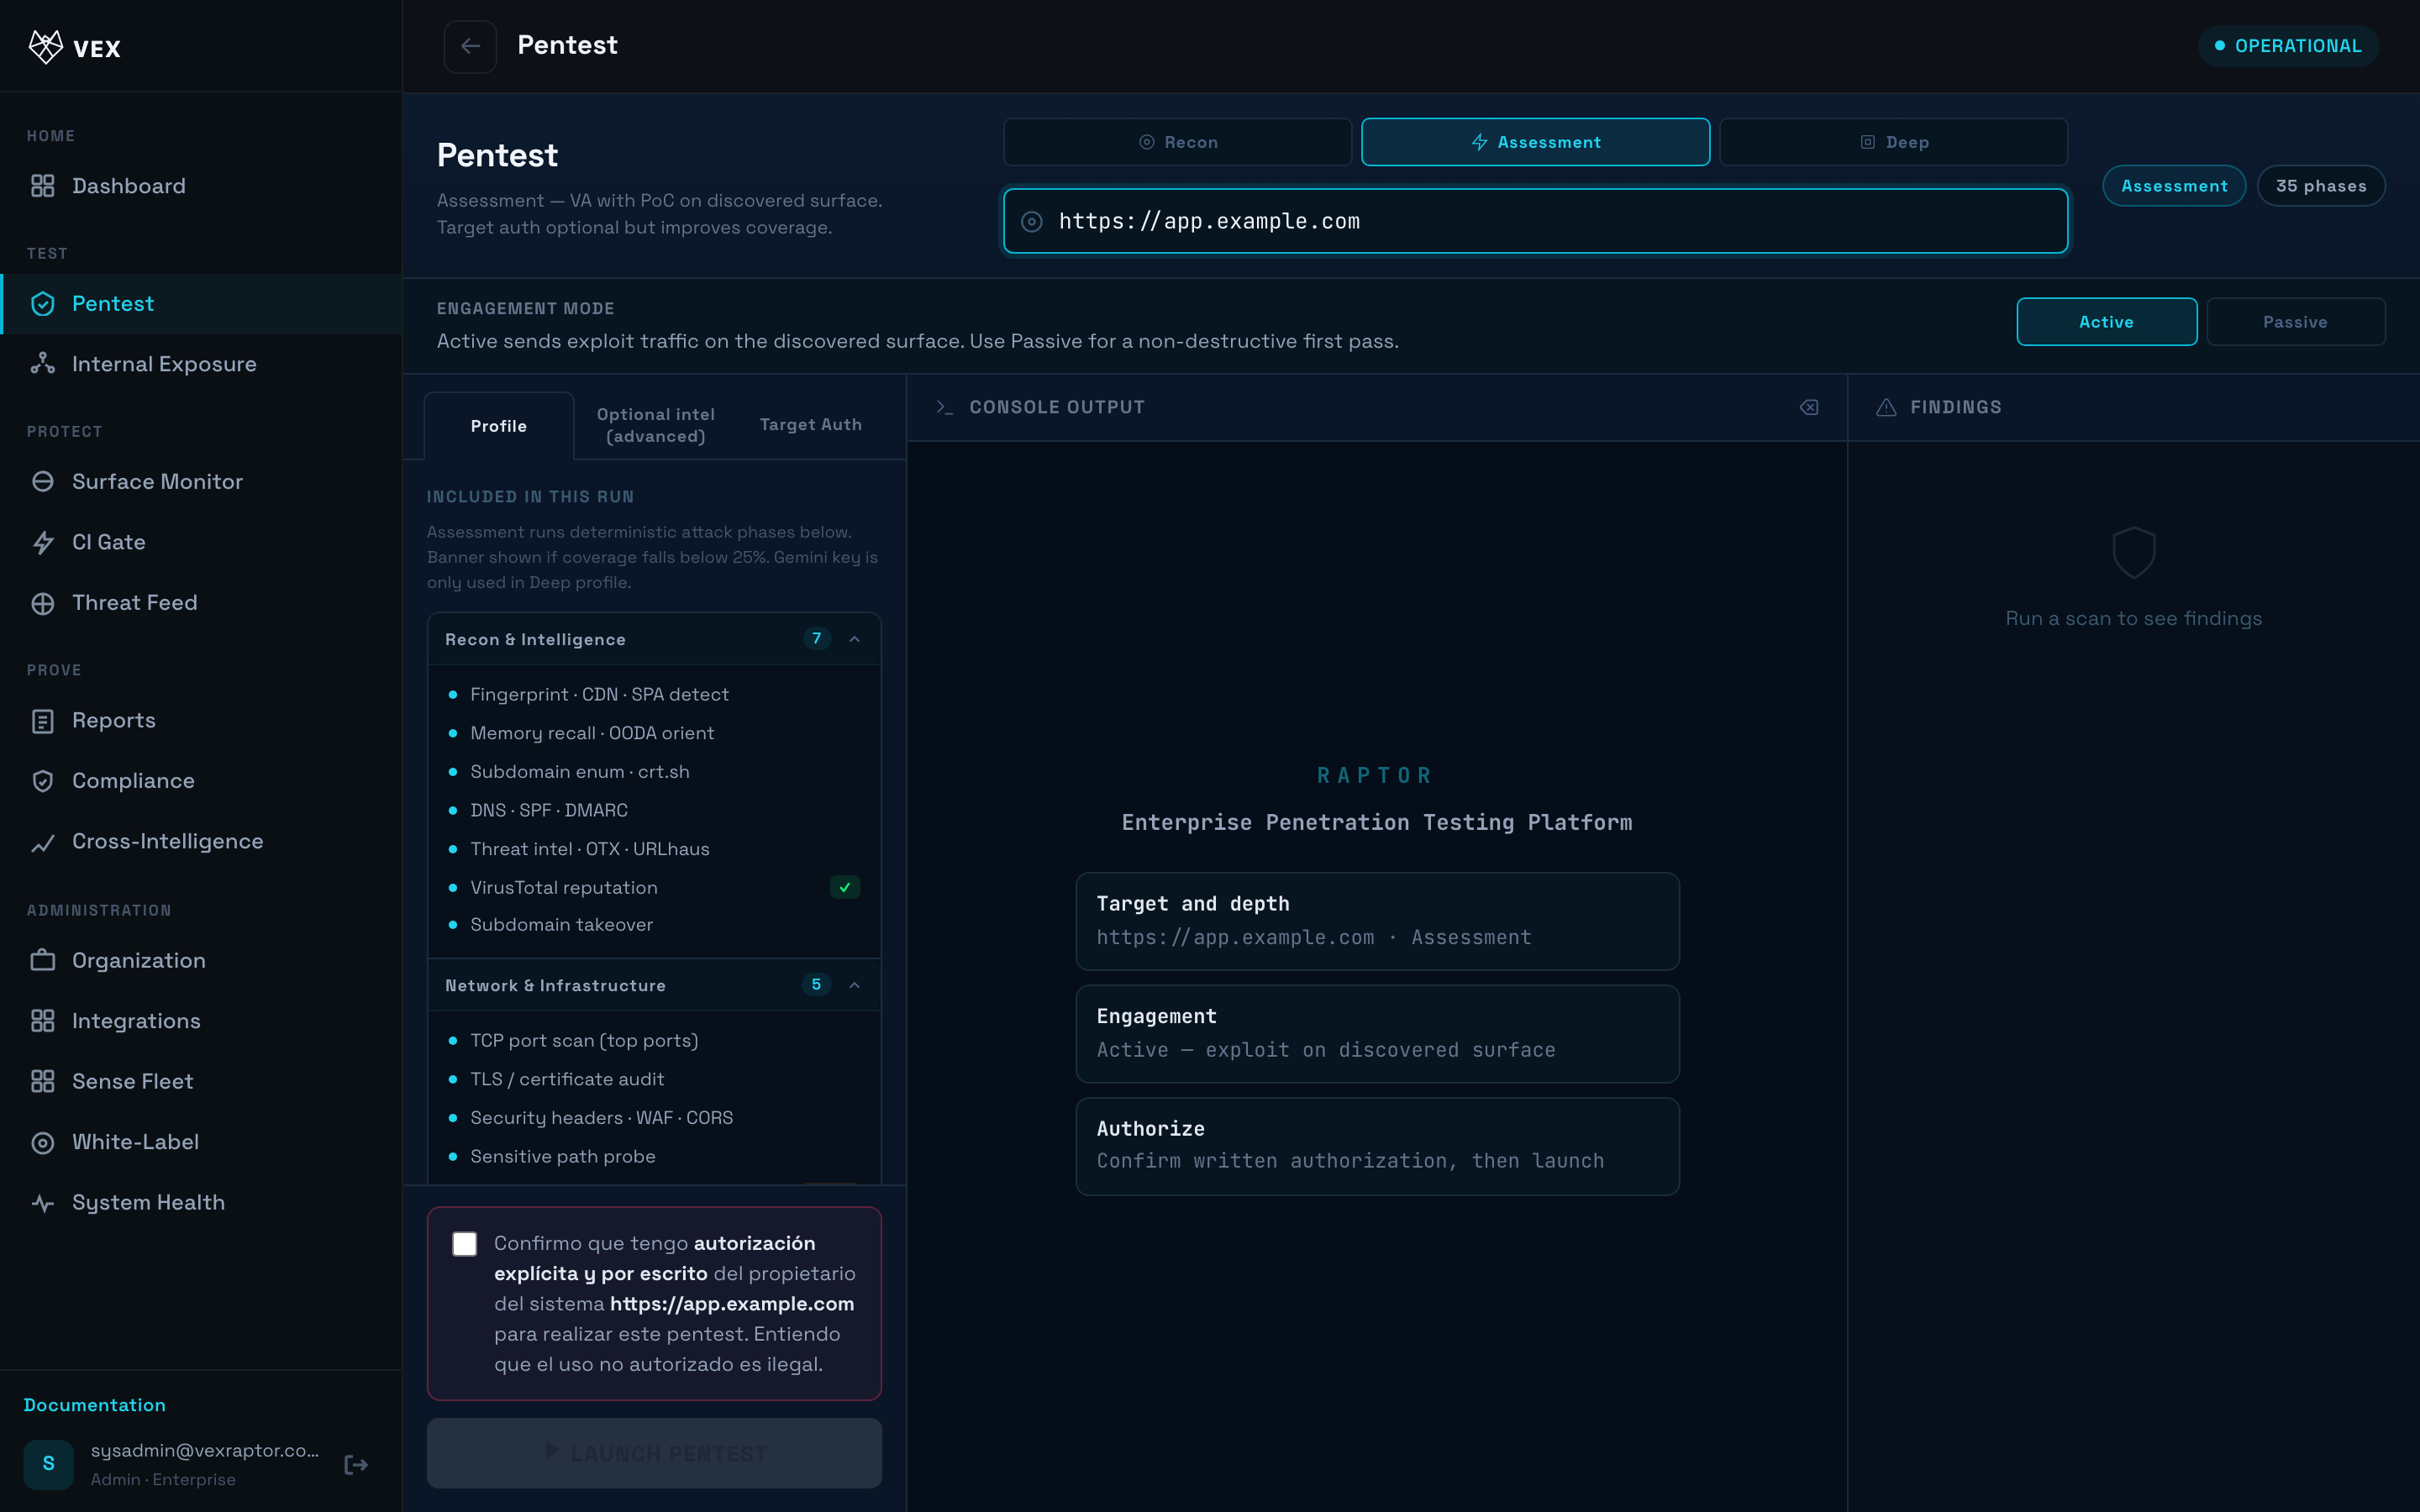
-
Introduce la URL completa, p. ej.
https://staging.example.com. -
Elige Profundidad: Recon, Full o AI.
-
Opcional — Escaneo autenticado: token bearer, cabecera personalizada o credenciales de formulario.
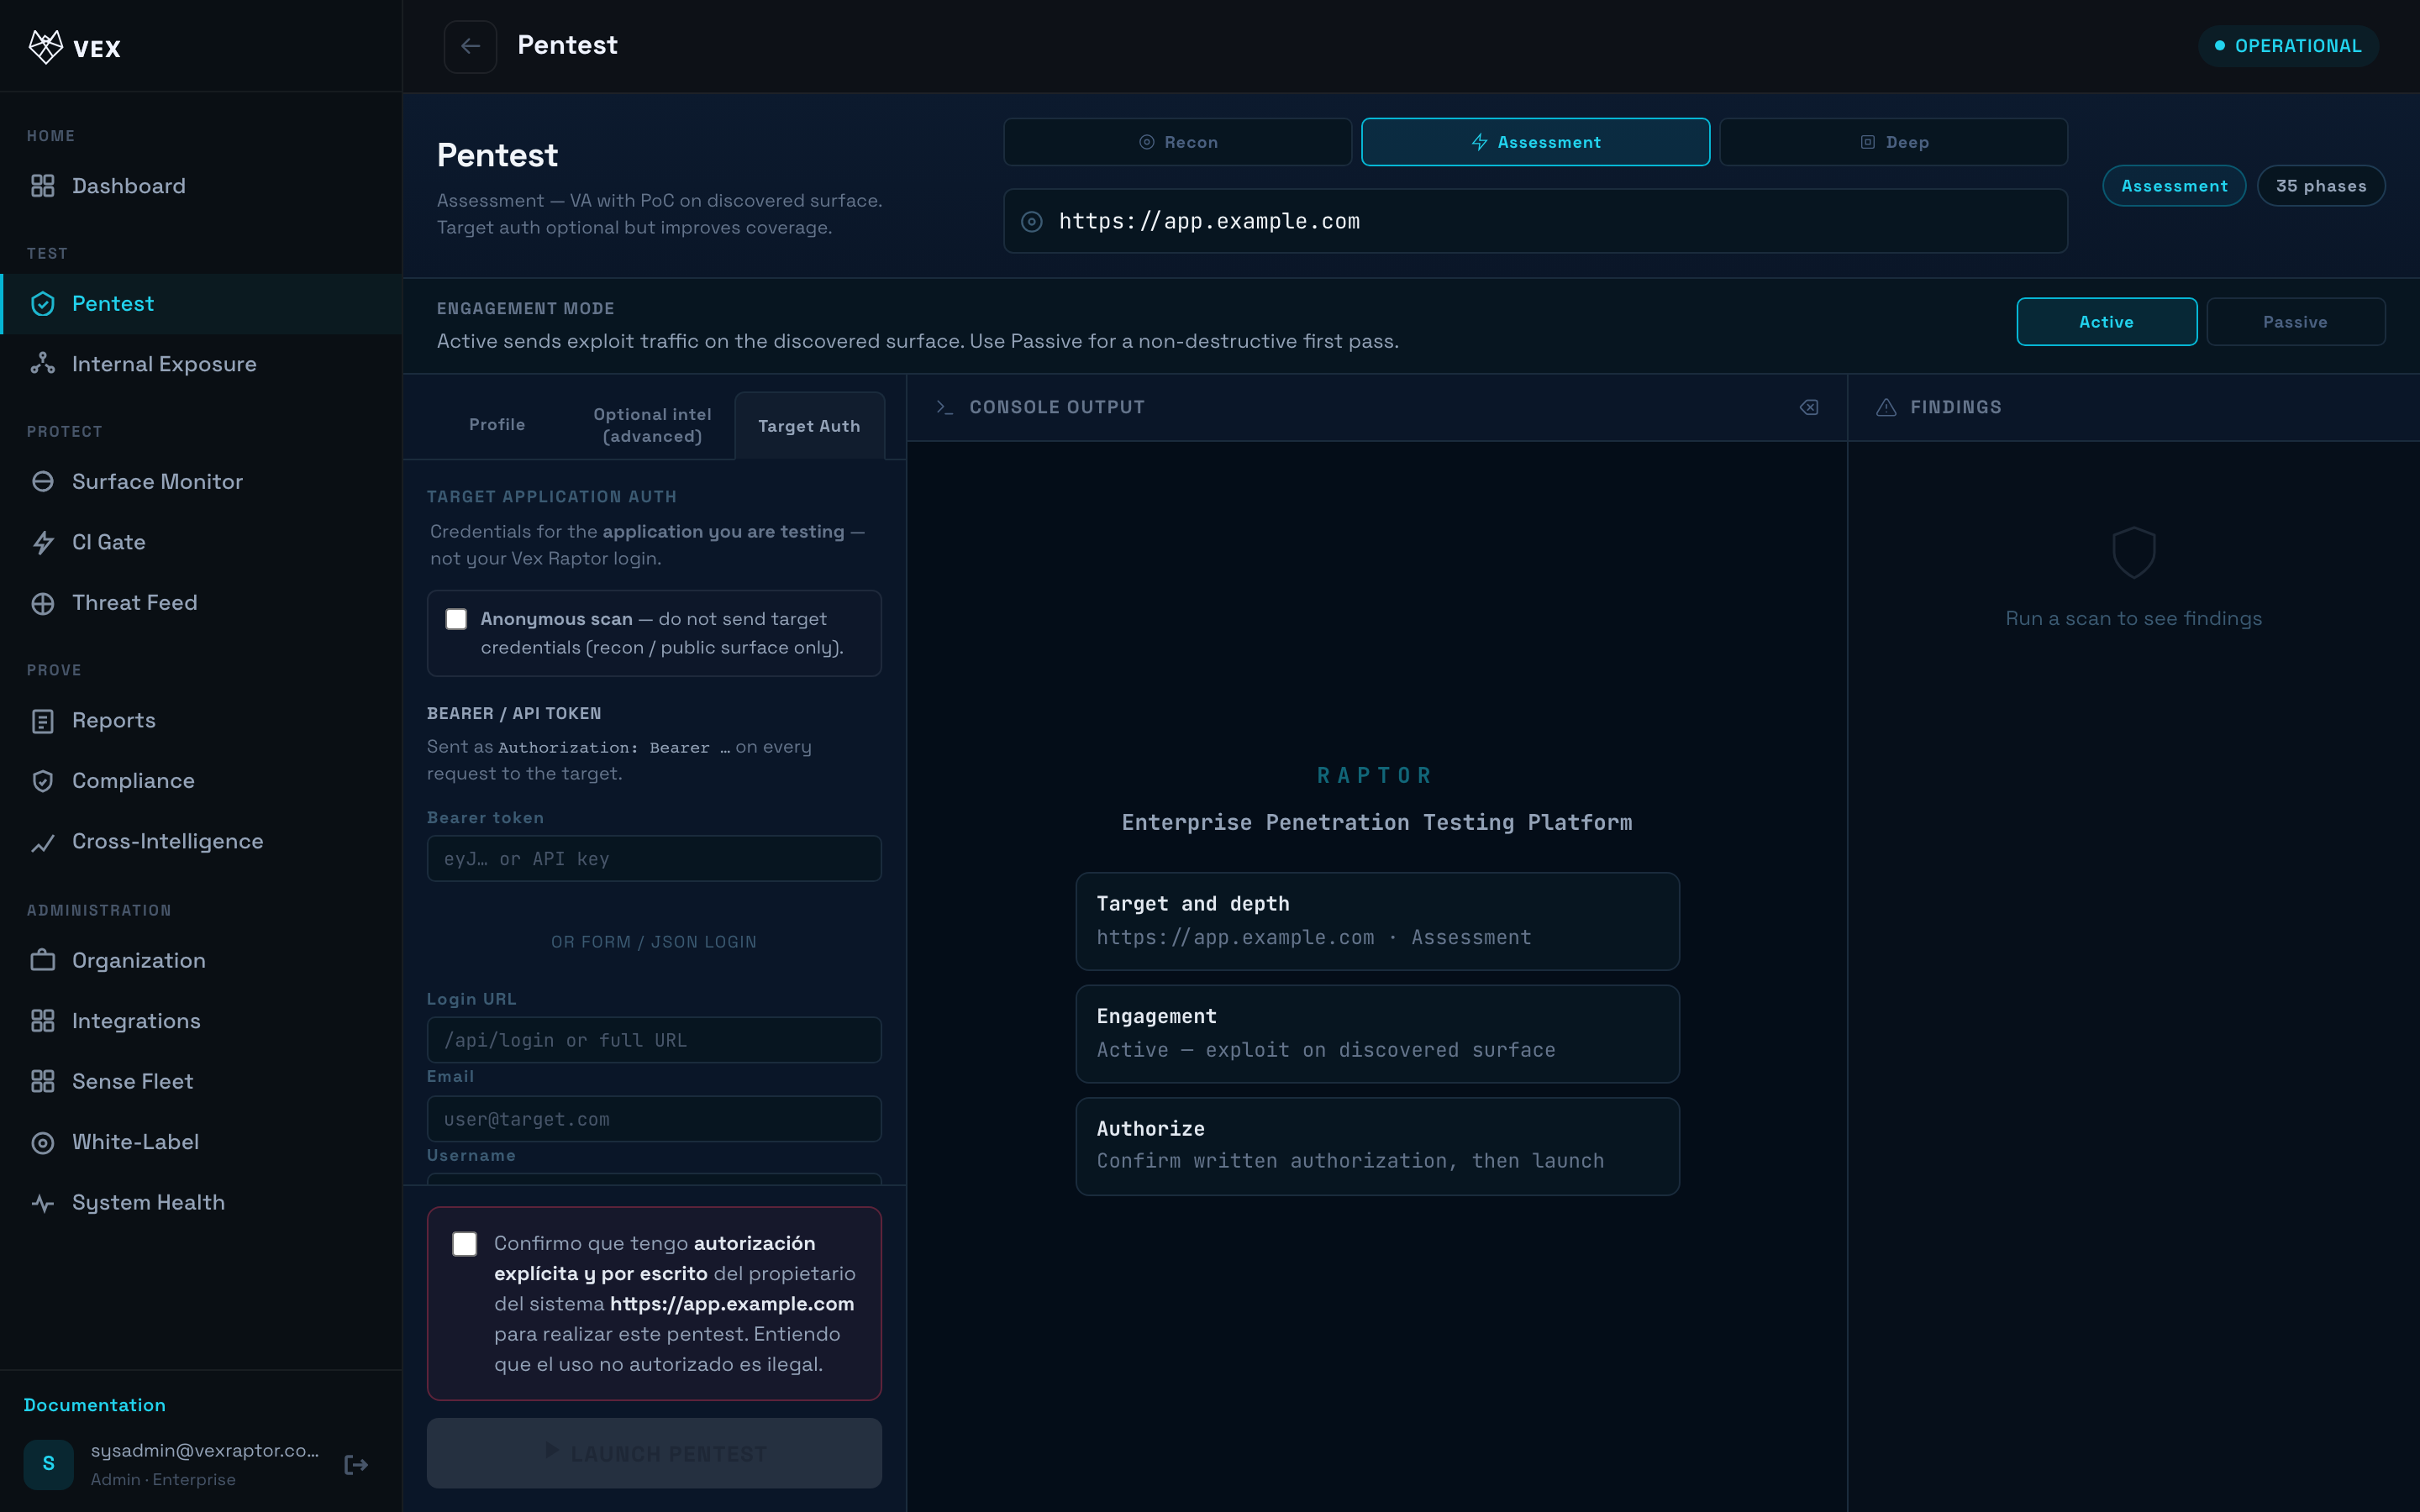
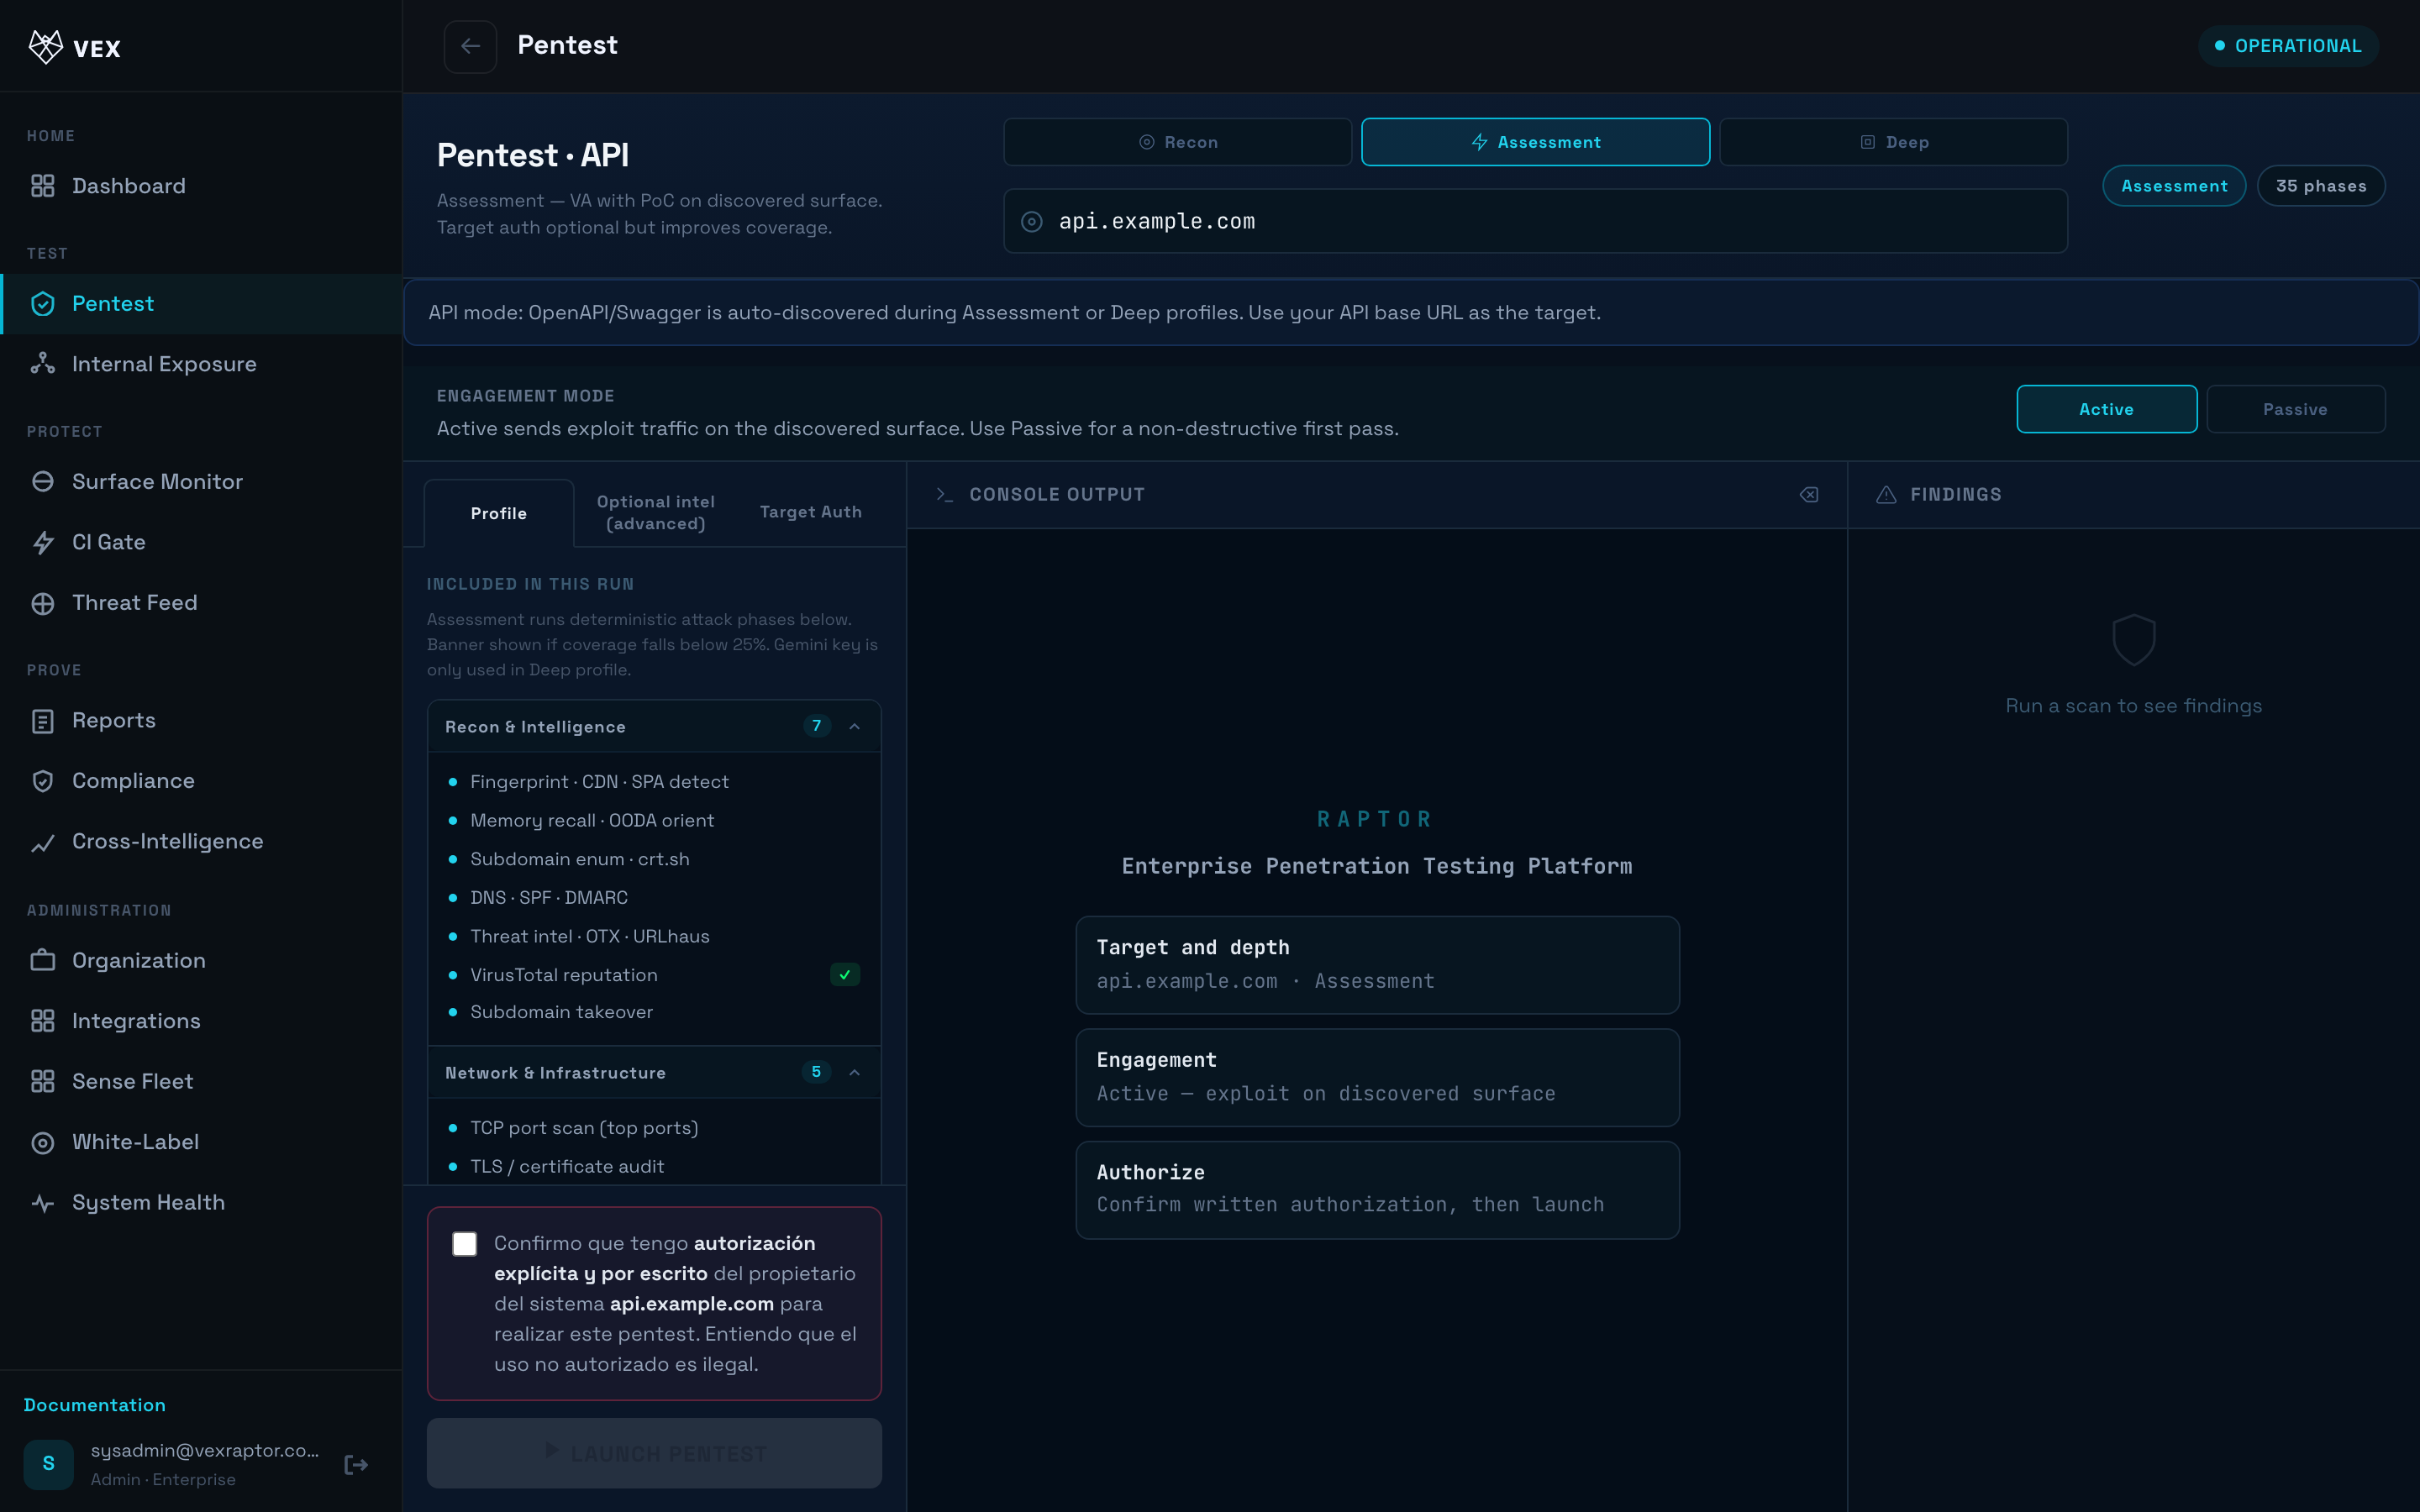
- Modo API/OpenAPI:
/scan?mode=apio API Scanner si aparece en el menú.
- Pulsa Start y sigue la línea de tiempo en vivo.
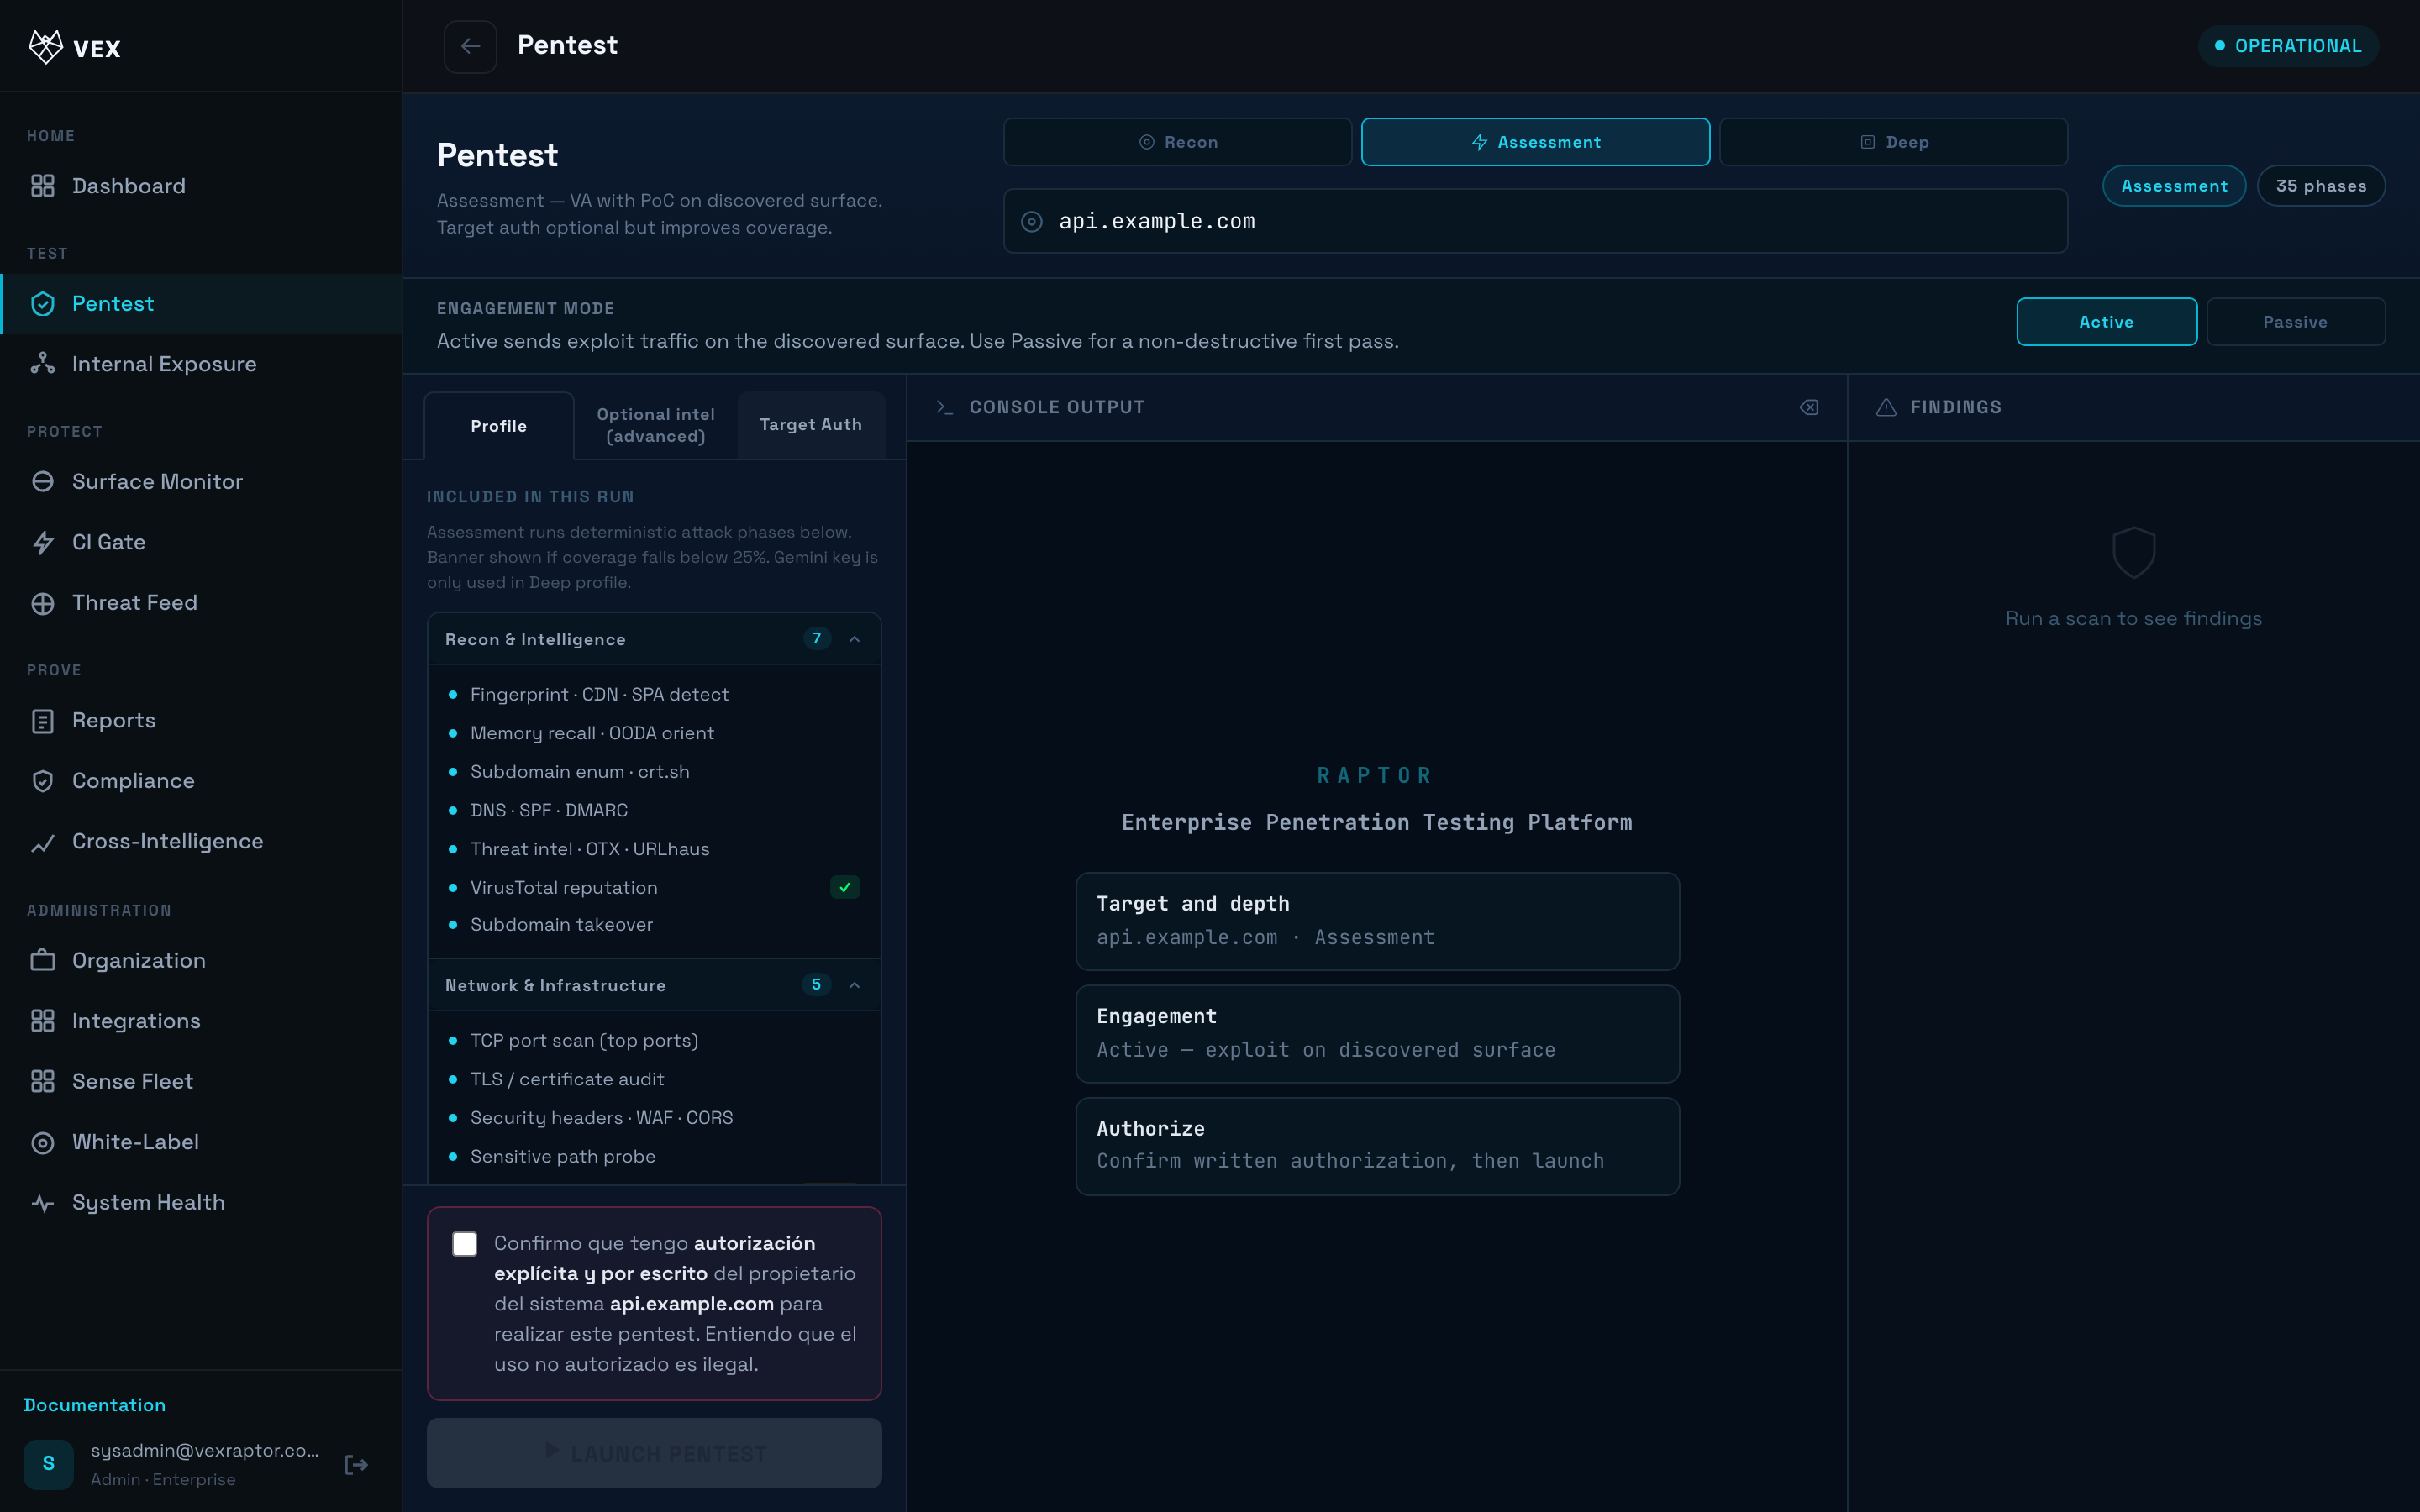
- Cancel detiene antes de tiempo; los resultados parciales quedan en Reports.
Qué verás
Fases en orden; cada hallazgo muestra severidad, confianza y evidencia.
Problemas frecuentes
- 400 objetivo inválido — URL bloqueada.
- Escaneo colgado — revisar System Health (admin).